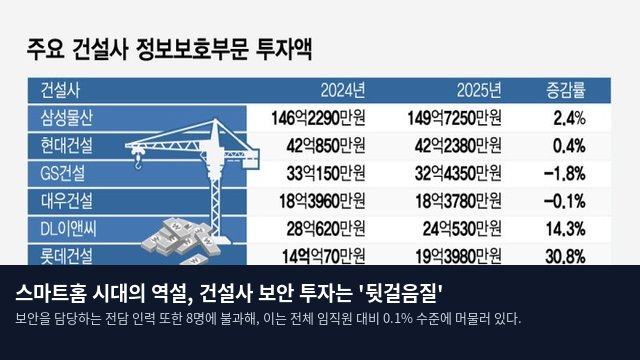
개인정보 유출 사고에도 보안 예산은 오히려 감소
아파트 커뮤니티시설 예약관리 시스템(FMCS)을 통한 해킹 사고로 입주민의 소중한 개인정보가 유출된 GS건설이, 정작 지난해 정보보호 관련 투자 규모를 전년도보다 약 2%가량 축소한 것으로 확인됐다.
1일 한국인터넷진흥원(KISA)의 정보보호 공시 종합포털 자료를 분석한 결과, GS건설의 지난해 정보보호 투자액은 32억 4350만 원으로 집계되어 전년 대비 1.8% 줄어든 수치를 보였다. 정보보호를 공시한 10대 건설사 중 8개 기업을 살펴보면, GS건설을 포함해 대우건설(-0.1%)과 포스코이앤씨(-5.5%) 등 단 3곳만이 투자액이 감소하는 추세를 보였다. 특히 GS건설의 경우 정보기술(IT) 분야 투자액은 422억 6540만 원으로 전년보다 2.3% 늘어났음에도 불구하고, 정작 정보보호 예산은 오히려 줄어든 것으로 나타났다. 보안을 담당하는 전담 인력 또한 8명에 불과해, 이는 전체 임직원 대비 0.1% 수준에 머물러 있다.
해킹 사고의 전말과 유출된 15종의 정보
앞서 GS건설은 지난달 28일 밤 10시 15분경, 아파트 커뮤니티시설 예약관리 시스템에 외부의 비인가 접근이 시도된 것을 파악했으며, 약 1시간 14분이 지난 오후 11시 29분에 해당 사실을 인지했다고 발표했다. GS건설 측은 외부 IP를 즉각 차단하고 보안 정책을 강화하는 조치를 취했으나, 이름과 별명, 생년월일, 전화번호를 비롯해 성별, 이메일, 주소, 회원번호, 비밀번호, 관리자 ID, 세대주 여부, 가입 일시, 최종 로그인 IP, RF카드번호 등 총 15가지 항목의 개인정보가 유출됐을 가능성을 열어두고 있다. 현재 기업 측은 정확한 피해 규모를 파악하기 위해 조사에 착수한 상태다.
다만 GS건설은 비밀번호가 암호화 처리가 되어 있어 복호화가 불가능하며, 주민등록번호나 금융 정보는 애초에 수집하거나 보관하지 않기에 해당 정보의 유출 가능성은 없다고 설명했다. 한편, 유출된 주소나 RF카드번호를 이용해 단지 내 공동현관을 무단 출입할 수 있다는 우려가 제기되자, GS건설은 "RF카드번호는 단지 내 식별을 위한 관리용 데이터일 뿐, 카드 내부의 암호화키가 아니므로 해당 정보만으로 공동현관 출입을 하는 것은 불가능하다"고 해명했다.
스마트홈 확산에도 미진한 보안 인력 및 투자 규모
앱 하나로 가전 제어부터 공동현관 출입까지 관리하는 '스마트홈' 기술이 일상화되면서 건설사의 보안 역량이 핵심 과제로 떠오르고 있으나, 실제 업계의 투자와 인력 확보는 여전히 미흡한 실정이다.
업계에서 정보보호 투자액이 가장 큰 규모인 곳은 삼성물산으로, 지난해 149억 7250만 원을 지출했다. 이어 현대건설이 42억 2380만 원, GS건설이 32억 4350만 원, 포스코이앤씨가 32억 1550만 원을 기록했다. 반면 IPARK현대산업개발은 11억 7630만 원을 투자해 공시 기업 중 가장 적은 금액을 기록했는데, 이는 건설업계 평균치인 13억 1530만 원에도 못 미치는 수준이다. 가장 많은 투자를 하는 삼성물산조차 전담 인력은 40명으로 전체 직원의 0.3% 수준이며, 대우건설과 롯데건설의 보안 인력 비중 역시 0.1%대에 그치고 있다.
건설업계 관계자는