보안 취약점 연쇄 악용해 관리자 권한 탈취
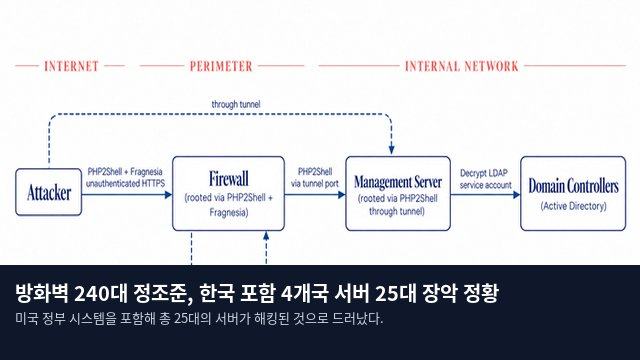
미국 정부 시스템을 포함해 총 25대의 서버가 해킹된 것으로 드러났다. 공격자들은 PHP 및 리눅스 권한 상승 취약점인 '프라그네시아(Pragnesia)'를 잇따라 활용해 방화벽의 최고 관리자 권한을 손에 넣었다. 이후 이들은 터널링 기법을 사용하여 내부 관리 서버까지 침투했으며, 서비스 계정의 인증 정보를 복호화함으로써 액티브 디렉터리(AD) 도메인 컨트롤러에 접근한 것으로 분석되었다.
한국·미국·일본·대만 방화벽 240대 공격 대상 포함
이스라엘 보안 전문 기업 드림의 연구 조직인 드림 리서치에 따르면, 공격 세력은 지난 23일부터 24일 사이 전 세계 약 1만 9000대의 방화벽을 탐색하는 과정을 거쳤다. 이 과정에서 한국과 미국, 일본, 대만 등 4개국에 위치한 방화벽 240대가 최종적인 공격 타깃으로 선정되었다. 특히 미국 정부 관련 기관에서는 방화벽 2대가 뚫린 데 이어 내부 관리 서버 1대까지 장악된 사실이 확인되었으며, 해커들은 해당 서버를 거점으로 다른 방화벽의 설정값과 인증 데이터에 접근을 시도했다.
웹셸 설치 및 중국산 도구 활용 흔적 포착
침해된 방화벽 24대 중 22대에서는 공격자가 원격 명령 실행을 위해 시스템에 설치한 악성 프로그램인 '웹셸'이 발견되었다. 이들은 웹셸을 설치한 뒤 추가적인 공격을 즉각 수행하지는 않았으나, 향후 2차 침해를 위한 발판으로 삼을 가능성이 크다. 공격 인프라에서는 중국의 인터넷 자산 검색 엔진인 'Quake'와 중국산 네트워크 도구들이 사용된 정황이 포착되었으며, 앤트로픽의 모델인 딥시크(DeepSeek)와 키미(Kimi)를 활용하기 위한 설정값들도 함께 확인되었다.
중국 해커 소행 단정은 유보, 보안 업데이트 권고
다만 드림 리서치 측은 이번 공격이 중국 해커 조직의 소행이라고 확정 짓기는 어렵다고 밝혔다. 인공지능 모델이 실제 공격 코드를 직접 작성했거나 공격의 전 과정을 자율적으로 수행했다는 명확한 증거는 아직 발견되지 않았기 때문이다. 현재 한국 내 방화벽의 구체적인 침해 여부나 민감한 정보의 유출 규모는 정확히 파악되지 않은 상태다. 드림 리서치는 아직 취약점으로 인한 직접적인 피해 사례는 보고되지 않았으나, 기업과 기관을 대상으로 보안 업데이트를 포함한 조치를 안내하며 모니터링을 지속하고 있다고 설명했다.