AI 에이전트 확산에 따른 보안 위협 급증
오픈AI와 앤트로픽, 구글을 비롯한 글로벌 AI 선도 기업들이 인공지능(AI) 에이전트 기술이 널리 보급됨에 따라 기업 보안과 권한 관리 측면에서 새로운 위험이 부각되고 있다고 경고했다. AI가 단순한 보조를 넘어 코드 작성부터 실질적인 업무 수행까지 자율적으로 처리하는 단계에 진입하면서, 각 에이전트의 접근 권한을 정교하게 통제하고 그 실행 이력을 추적하는 기술적 장치의 중요성이 그 어느 때보다 높아지고 있다는 분석이다.
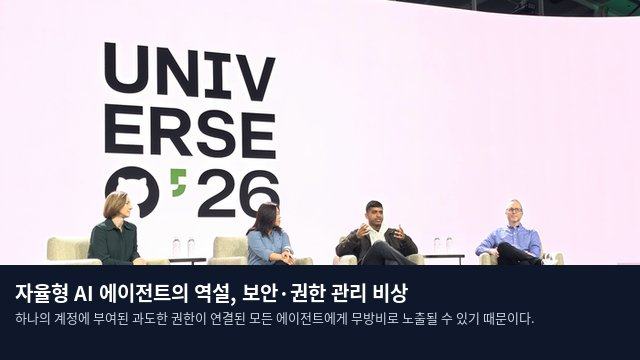
이러한 논의는 지난 29일(현지시간) 미국 샌프란시스코 포트메이슨센터에서 개최된 깃허브의 연례 개발자 컨퍼런스 '깃허브 유니버스 2026' 패널토론에서 다뤄졌다. 참석자들은 AI 에이전트의 신원을 명확히 식별하고 권한을 관리할 수 있는 운영 인프라를 구축하는 것이 향후 핵심 과제가 될 것이라고 입을 모았다.
서비스 계정 공유의 위험성과 추적 체계의 필요성
구글 클라우드의 수석 디렉터이자 수석 에반젤리스트인 리처드 세로터는 다수의 AI 에이전트가 단일 서비스 계정을 공용으로 사용하는 방식에 대해 심각한 우려를 표명했다. 하나의 계정에 부여된 과도한 권한이 연결된 모든 에이전트에게 무방비로 노출될 수 있기 때문이다. 세로터는 만약 여러 에이전트가 동일한 계정으로 작동하고 있다면, 권한 남용 가능성이 매우 높으므로 즉각적인 조치가 필요하다고 지적했다.
또한 그는 AI가 인간의 예상과 다른 결정을 내리는 상황에 대비해, 에이전트 개별의 신원을 관리하고 실행 과정을 면밀히 추적하는 시스템이 갖춰져야 한다고 제언했다. 이를 통해 AI의 판단 경로를 파악하고 필요시 그 과정을 재현할 수 있는 체계를 마련해야 한다는 설명이다.
신뢰성 확보를 위한 인프라와 시스템 진단 역량
앤트로픽 역시 에이전트 확산 과정에서 발생하는 신원 확인 및 권한 관리 이슈를 주요 과제로 꼽았다. 앤젤라 장 앤트로픽 클로드 플랫폼 제품 총괄은 에이전트 시스템을 구축하는 과정에서 관측 가능성을 포함한 새로운 문제들이 다수 발생하고 있다고 설명했다. 그녀는 AI 에이전트에게 더 광범위한 업무를 위임하기 위해서는 실행 과정을 투명하게 관찰하고 신뢰도를 검증할 수 있는 인프라가 반드시 뒷받침되어야 한다고 강조했다.
오픈AI 측은 시스템의 진단 및 개선 역량에 초점을 맞춘 의견을 내놓았다. 로한 바르마 오픈AI 엔터프라이즈 에이전트 제품 리드는 시스템이 목표한 코드나 결과물을 도출하지 못했을 때, 그 근본 원인을 진단하고 보완하는 능력이 필수적이라고 언급했다. 바르마는 AI 에이전트가 단순 개발 보조를 넘어 자율적 업무 수행 시스템으로 진화함에 따라, 개발 효율성뿐 아니라 안정적인 운영을 뒷받침할 기반 기술 확보가 매우 중요해졌다고 덧붙였다.