보안 취약점 방치로 65만 명 데이터 유출
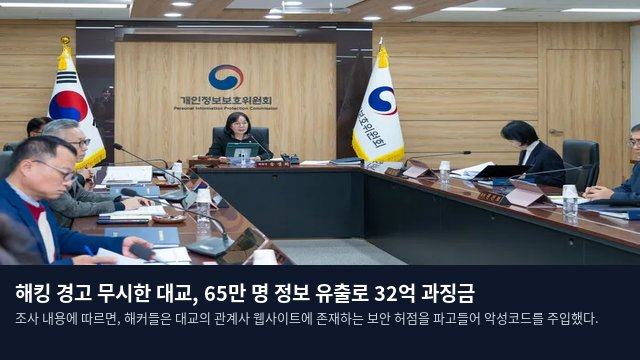
개인정보보호위원회가 해킹 위협을 인지하고도 실효성 있는 조치를 취하지 않아 65만 명의 소중한 정보를 유출시킨 교육 기업 대교에 대해 32억 5,500만 원의 과징금을 부과했다. 개인정보위는 지난 28일 열린 제21회 위원회 전체회의를 통해, 개인정보보호법에 명시된 안전조치 의무를 준수하지 않은 대교에 시정명령과 함께 해당 금액의 과징금을 결정했다고 29일 공표했다.
조사 내용에 따르면, 해커들은 대교의 관계사 웹사이트에 존재하는 보안 허점을 파고들어 악성코드를 주입했다. 이들은 2024년 8월과 작년 2월, 두 차례에 걸쳐 관계사 웹 서버와 연결된 대교의 온라인 교육 플랫폼 '마카다미아' 회원 데이터베이스(DB)에 침투해 약 65만 명의 개인정보를 탈취했다. 유출된 항목에는 이용자들의 이름과 생년월일은 물론, 휴대전화번호와 연계정보(CI) 등이 포함된 것으로 확인됐다. 대교 측은 관계사 웹 서버가 회원 데이터베이스에 직접 접속할 수 있도록 불필요한 연결 통로를 열어둔 상태였다.
반복된 해킹 사고와 관리 부실 책임
특히 대교는 2024년 8월 1차 유출이 발생했을 당시, 보안관제업체로부터 이상 징후가 포착되었다는 통보를 받았음에도 불구하고 정밀 분석이나 차단 조치와 같은 후속 대응을 제대로 수행하지 않았다. 이러한 안일한 대처는 결국 이듬해 2월 동일한 수법에 의한 재차 유출로 이어졌다. 또한 개인정보보호책임자(CPO)가 접근통제 등 유출 방지를 위한 내부 관리 계획이 실질적으로 작동하는지 점검하지 않은 점도 드러났다. 이에 개인정보위는 과징금 부과와 더불어 시스템 안전조치 강화 및 사고 대응 체계의 전면적인 재정비를 명령했다.
의료재단도 개인정보 유출로 과징금 직면
한편, 대전 선병원과 유성 선병원을 운영하는 영훈의료재단 역시 대규모 정보 유출 사고로 인해 6억 3,000만 원의 과징금 처분을 받았다. 해당 재단은 2024년 3월, 병원 홈페이지의 보안 취약점을 겨냥한 해킹 공격을 받아 18만 8,481명의 개인정보가 외부로 빠져나갔다. 유출된 데이터에는 회원들의 아이디와 비밀번호, 성명, 연락처 등이 포함되어 있었다.